V súčasnej digitálnej dobe je informačná bezpečnosť témou, ktorá už dávno nepatrí len do rúk IT oddelení. Každá organizácia – bez ohľadu na veľkosť, zameranie či lokalitu – sa skôr či neskôr stretne s výzvou, ako ochrániť svoje dáta pred čoraz sofistikovanejšími kybernetickými hrozbami. Či už ide o osobné údaje klientov, interné dokumenty, strategické obchodné informácie alebo citlivé údaje partnerov, všetky tieto informácie predstavujú hodnotné aktíva, ktorých strata alebo zneužitie môže mať vážne dôsledky – právne, finančné aj reputačné.
Kybernetické útoky sú dnes rýchle, lacné a často anonymné. Zatiaľ čo v minulosti boli cielené predovšetkým na veľké nadnárodné spoločnosti a štátne inštitúcie, dnes sú čoraz častejšie terčom aj malé a stredné podniky. Dôvod je jednoduchý – často nedisponujú dostatočnými zdrojmi, systémami ani školením na efektívnu obranu. Hackeri si to uvedomujú a využívajú slabé miesta – neaktuálne softvéry, nedostatočné heslá, nezabezpečené pripojenia či ľudskú chybu zamestnanca. Navyše, aj neúmyselný incident, ako strata USB kľúča s citlivými údajmi alebo nesprávne nastavený prístup na cloudové úložisko, môže viesť k závažnému bezpečnostnému incidentu.
Zvýšené nároky na ochranu informácií prichádzajú aj zo strany legislatívy. Príkladom je európske nariadenie GDPR, ktoré výrazne upravilo spôsob, akým organizácie spracúvajú a chránia osobné údaje. Rovnako Zákon o kybernetickej bezpečnosti a ďalšie národné či sektorové regulácie stanovujú konkrétne povinnosti pre subjekty, ktoré prevádzkujú informačné systémy kritickej infraštruktúry alebo spracúvajú veľké objemy dát.
V reakcii na tieto výzvy sa mnohé organizácie snažia nastaviť pravidlá a technológie tak, aby zabezpečili primeranú úroveň ochrany. Problém však často nastáva pri absencii jednotného a systematického prístupu. V praxi sa stretávame s tým, že bezpečnostné opatrenia sú zavádzané reaktívne – až po incidente – alebo izolovane, bez previazanosti na celkový chod firmy. Práve tu vstupuje do hry norma ISO/IEC 27001, ktorá ponúka medzinárodne uznávaný rámec pre budovanie a riadenie systému manažérstva informačnej bezpečnosti (ISMS).
Norma ISO/IEC 27001 nie je len „technickým dokumentom“ pre IT špecialistov. Je to komplexný návod, ako nastaviť bezpečnostnú kultúru naprieč celou organizáciou – od vedenia, cez stredný manažment, až po bežných zamestnancov. Kladie dôraz na identifikáciu a riadenie rizík, zodpovednosti, politiku bezpečnosti, školenia, dokumentáciu procesov aj monitorovanie a neustále zlepšovanie systému. Okrem toho podporuje zladenie so strategickými cieľmi firmy a umožňuje flexibilne reagovať na nové hrozby a meniace sa regulačné požiadavky.
Implementácia ISO/IEC 27001 nie je jednorazová aktivita, ale dlhodobý záväzok k ochrane informácií a neustálemu zlepšovaniu. Organizácie, ktoré túto normu zavedú, získavajú konkurenčnú výhodu – nielen tým, že sa stávajú dôveryhodnejšími partnermi pre klientov, ale aj tým, že dokážu efektívnejšie čeliť hrozbám, znižovať potenciálne škody a v konečnom dôsledku šetriť náklady spojené s incidentmi.
Zároveň platí, že norma ISO/IEC 27001 je škálovateľná a vhodná pre rôzne typy organizácií. Môže ísť o IT spoločnosť spracúvajúcu dáta pre tretie strany, nemocnicu uchovávajúcu zdravotnú dokumentáciu, mestský úrad spravujúci osobné údaje občanov, alebo výrobcu s vlastným výskumom a vývojom. Nezáleží, či máte 10 alebo 10 000 zamestnancov – ak vaše procesy zahŕňajú prácu s informáciami, ich ochrana by mala byť prioritou.
Čo je ISO/IEC 27001?
ISO/IEC 27001 je medzinárodne uznávaný štandard / norma pre systém manažérstva informačnej bezpečnosti (Information security, cybersecurity and privacy protection. Information security management systems. Requirements). Táto norma publikovaná Medzinárodnou organizáciou pre normalizáciu (ISO) a Medzinárodnou elektrotechnickou komisiou (IEC) poskytuje rámec na ochranu dôverných, integrálnych a dostupných informácií.
Slovenský ekvivalent normy STN EN ISO/IEC 27001 Informačná bezpečnosť, kybernetická bezpečnosť a ochrana súkromia. Systémy manažérstva informačnej bezpečnosti. Požiadavky (ISO/IEC 27001: 2022) – špecifikuje požiadavky na stanovenie, implementáciu, udržiavanie a trvalé zlepšovanie systému manažérstva informačnej bezpečnosti v kontexte organizácie.
STN EN ISO/IEC 27001 obsahuje aj požiadavky na posúdenie a ošetrenie rizík informačnej bezpečnosti prispôsobených potrebám organizácie. Požiadavky vymedzené v tomto dokumente sú všeobecné a sú určené pre všetky organizácie bez ohľadu na typ, veľkosť alebo povahu organizácie.
Na rozdiel od technických riešení (napr. firewallov či antivírusov), STN EN ISO/IEC 27001 kladie dôraz na procesný prístup k riadeniu rizík a neustále zlepšovanie bezpečnostných opatrení v organizácii.
Text STN EN ISO/IEC 27001 z októbra 2023 je identický s STN ISO/IEC 27001 z júla 2023. Norma bola prevzatá technickou komisiou CEN-CENELEC/JTC 13 „Kybernetická bezpečnosť a ochrana údajov“.
Prečo implementovať ISO/IEC 27001?
1. Ochrana citlivých údajov
Bez ohľadu na to, či ide o zákaznícke údaje, interné dokumenty alebo obchodné tajomstvá – ISO 27001 pomáha chrániť všetky typy informácií pred stratou, zneužitím či neoprávneným prístupom.
2. Zvýšenie dôveryhodnosti
Certifikácia podľa ISO/IEC 27001 je jasným dôkazom pre obchodných partnerov, klientov aj regulačné orgány, že vaša organizácia berie kybernetickú bezpečnosť vážne.
3. Dodržiavanie legislatívy
Norma pomáha splniť požiadavky zákonov, ako napríklad GDPR, Zákon o kybernetickej bezpečnosti či odvetvové regulácie (napr. vo finančníctve alebo zdravotníctve).
4. Zníženie rizika a nákladov
Identifikovaním a minimalizovaním rizík predídete incidentom, ktoré môžu mať finančné, právne aj reputačné následky.
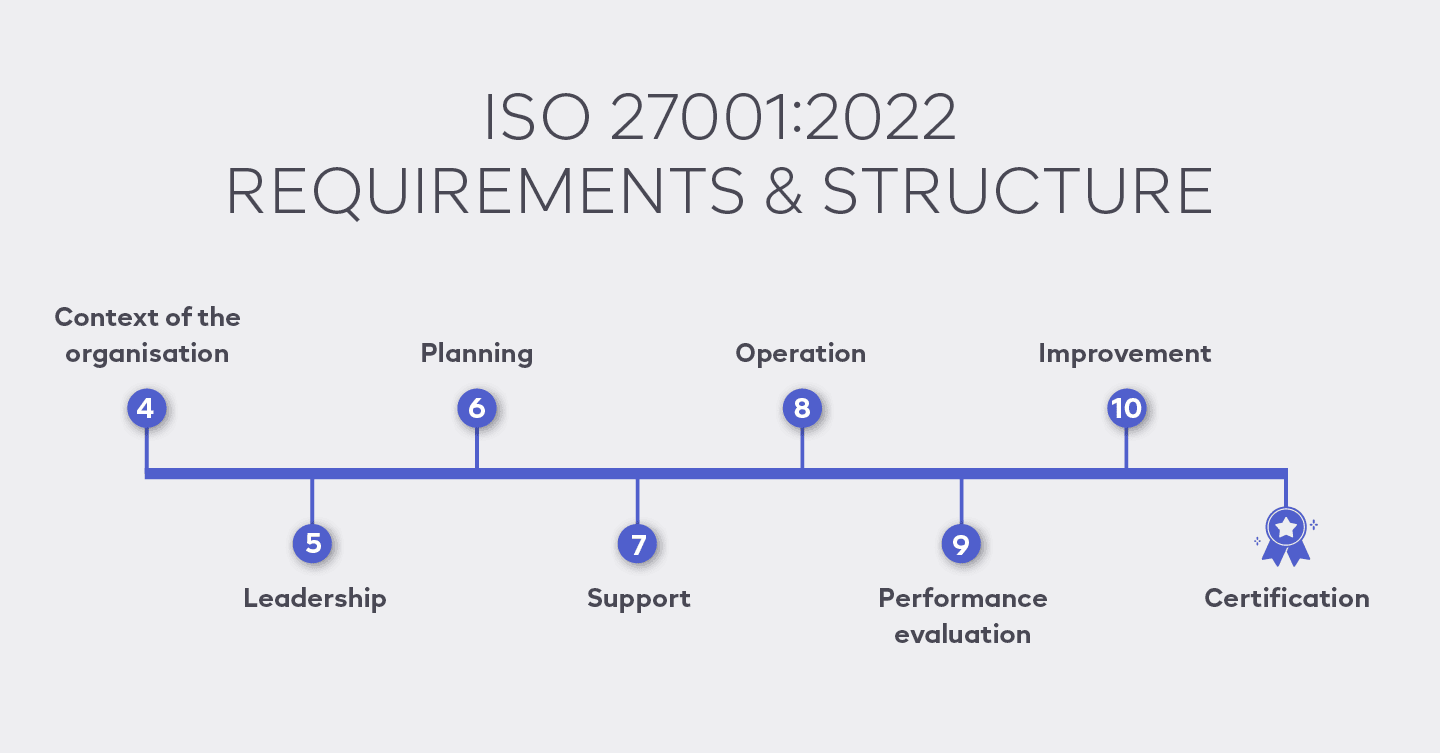
Ako prebieha implementácia ISO/IEC 27001?
Zavádzanie systému manažérstva informačnej bezpečnosti podľa ISO/IEC 27001 prebieha v niekoľkých fázach:
- Analýza súčasného stavu – audit a identifikácia existujúcich slabín.
- Posúdenie rizík – identifikácia hrozieb, zraniteľností a ich dopadov.
- Návrh bezpečnostných opatrení – podľa prílohy A (Annex A) normy.
- Zavedenie politiky ISMS – vrátane školení, dokumentácie a procesov.
- Interný audit a manažérske preskúmanie – preverenie funkčnosti ISMS.
- Certifikácia externou autoritou – nezávislý audit, ktorý potvrdí súlad s normou.
Je ISO/IEC 27001 len pre veľké firmy?
Nie. ISO 27001 je škálovateľný štandard, vhodný pre malé, stredné aj veľké podniky, bez ohľadu na odvetvie. Či už ste IT spoločnosť, právna kancelária alebo zdravotnícke zariadenie – ak pracujete s citlivými údajmi, tento štandard vám môže výrazne pomôcť.
ISO/IEC 27001 – Investícia do budúcnosti
Zavádzanie normy ISO/IEC 27001 do praxe predstavuje viac než len súbor technických alebo administratívnych opatrení. Ide o strategickú zmenu v prístupe k informačnej bezpečnosti, ktorá si vyžaduje podporu vedenia, angažovanosť všetkých zamestnancov a kultúru zodpovednosti voči dátam. V čase, keď sa informačné aktíva stávajú rozhodujúcim faktorom konkurencieschopnosti, dôveryhodnosti a compliance, môže byť práve ISO/IEC 27001 cestou, ktorá organizáciu priblíži k bezpečnej a udržateľnej digitálnej budúcnosti.
Jednou z hlavných výhod tejto normy je jej systematickosť a komplexnosť. Namiesto náhodného prijímania opatrení reagujúcich na incidenty ISO/IEC 27001 poskytuje logicky usporiadaný rámec, ktorý pomáha organizáciám identifikovať hrozby, hodnotiť riziká a prijímať primerané, efektívne a zdokumentované bezpečnostné opatrenia. Týmto spôsobom sa dosahuje nielen vyššia odolnosť voči kybernetickým útokom, ale aj zníženie rizika ľudskej chyby, technického zlyhania či právneho pochybenia.
Netreba však zabúdať, že zavedenie systému manažérstva informačnej bezpečnosti nie je jednorazovým projektom. Je to dlhodobý proces, ktorý si vyžaduje pravidelné prehodnocovanie, aktualizáciu a zlepšovanie v súlade s meniacimi sa podmienkami – technickými, organizačnými aj legislatívnymi. Práve princíp neustáleho zlepšovania (tzv. PDCA cyklus – Plan, Do, Check, Act) robí z ISO/IEC 27001 živý nástroj, nie statický dokument.
Okrem technického a procesného prínosu má certifikácia podľa ISO/IEC 27001 silný obchodný a reputačný dopad. V konkurenčnom prostredí môže byť rozhodujúcim faktorom pri výbere dodávateľa práve schopnosť preukázať, že organizácia dokáže bezpečne nakladať s informáciami. Mnohé väčšie firmy dnes priamo požadujú od svojich partnerov certifikáciu podľa tejto normy – najmä v IT sektore, financiách, zdravotníctve či verejnej správe. Okrem toho certifikácia posilňuje dôveru zákazníkov, zvyšuje šance pri získavaní grantov, tendrov a projektov a zároveň minimalizuje dopady potenciálnych bezpečnostných incidentov na chod organizácie.
Samotný proces certifikácie môže byť pre organizáciu príležitosťou na sebareflexiu. Interné a externé audity často odhalia slabé miesta, o ktorých vedenie nemalo vedomosť, alebo zavedú efektívnejšie procesy, ktoré prinesú úspory aj mimo oblasti bezpečnosti. Pre mnohé firmy sa tak zavedenie ISO/IEC 27001 stáva impulzom na celkové zefektívnenie riadenia rizík, zlepšenie dokumentácie a zvyšovanie kvalifikácie zamestnancov v oblasti bezpečnosti.
Je však dôležité si uvedomiť, že implementácia ISO/IEC 27001 nie je samospasiteľná. Je potrebné ju vnímať ako súčasť širšej stratégie bezpečnosti, ktorá zahŕňa aj technológie, školenia, kultúru a leadership. Norma nehovorí, aké technológie máte použiť, ale aký prístup zvoliť, aby bola bezpečnosť efektívna, primeraná a udržateľná. Preto je potrebné pracovať nielen s technickými riešeniami, ale aj s ľuďmi, procesmi a vedením, ktoré bezpečnosť podporuje a ide príkladom.
Z dlhodobého hľadiska organizácia profitujúca z implementácie ISO/IEC 27001 získava:
- vyššiu odolnosť voči hrozbám – od hackerov, cez interné chyby až po prírodné katastrofy,
- zvýšenú dôveru klientov, partnerov, investorov aj zamestnancov,
- lepší prehľad o vlastných procesoch a dátových tokoch,
- schopnosť preukázať súlad s legislatívou (GDPR, Zákon o kybernetickej bezpečnosti a pod.),
- a v neposlednom rade konkurenčnú výhodu na trhu.
Ak ešte vaša organizácia nezačala uvažovať o implementácii ISO/IEC 27001, práve teraz je ten správny čas. V prostredí, kde sa digitálne hrozby neustále vyvíjajú, nie je otázkou, či dôjde k incidentu, ale ako bude vaša organizácia pripravená na jeho zvládnutie.
Zavedenie systému manažérstva informačnej bezpečnosti je investíciou do budúcnosti. Investíciou, ktorá sa vráti nielen v podobe zníženia rizík, ale aj vyššej efektivity, transparentnosti a dôvery. Preto neváhajte začať svoju cestu k informačnej bezpečnosti už dnes – či už formou interného auditu, školenia, spolupráce s externým konzultantom, alebo prípravou na certifikáciu.
Bezpečnosť nie je náhoda. Bezpečnosť je rozhodnutie. Rozhodnutie, ktoré začína s ISO/IEC 27001.