Digitalizácia podnikových procesov, rozvoj umelej inteligencie, rastúce požiadavky na kybernetickú bezpečnosť a pripravované legislatívne zmeny Európskej únie zásadne menia požiadavky na riadenie organizácií. Manažérske systémy už nemožno vnímať ako samostatné oblasti kvality, informačnej bezpečnosti alebo riadenia rizík. Súčasný vývoj smeruje k ich vzájomnému prepájaniu do jednotného systému riadenia organizácie.
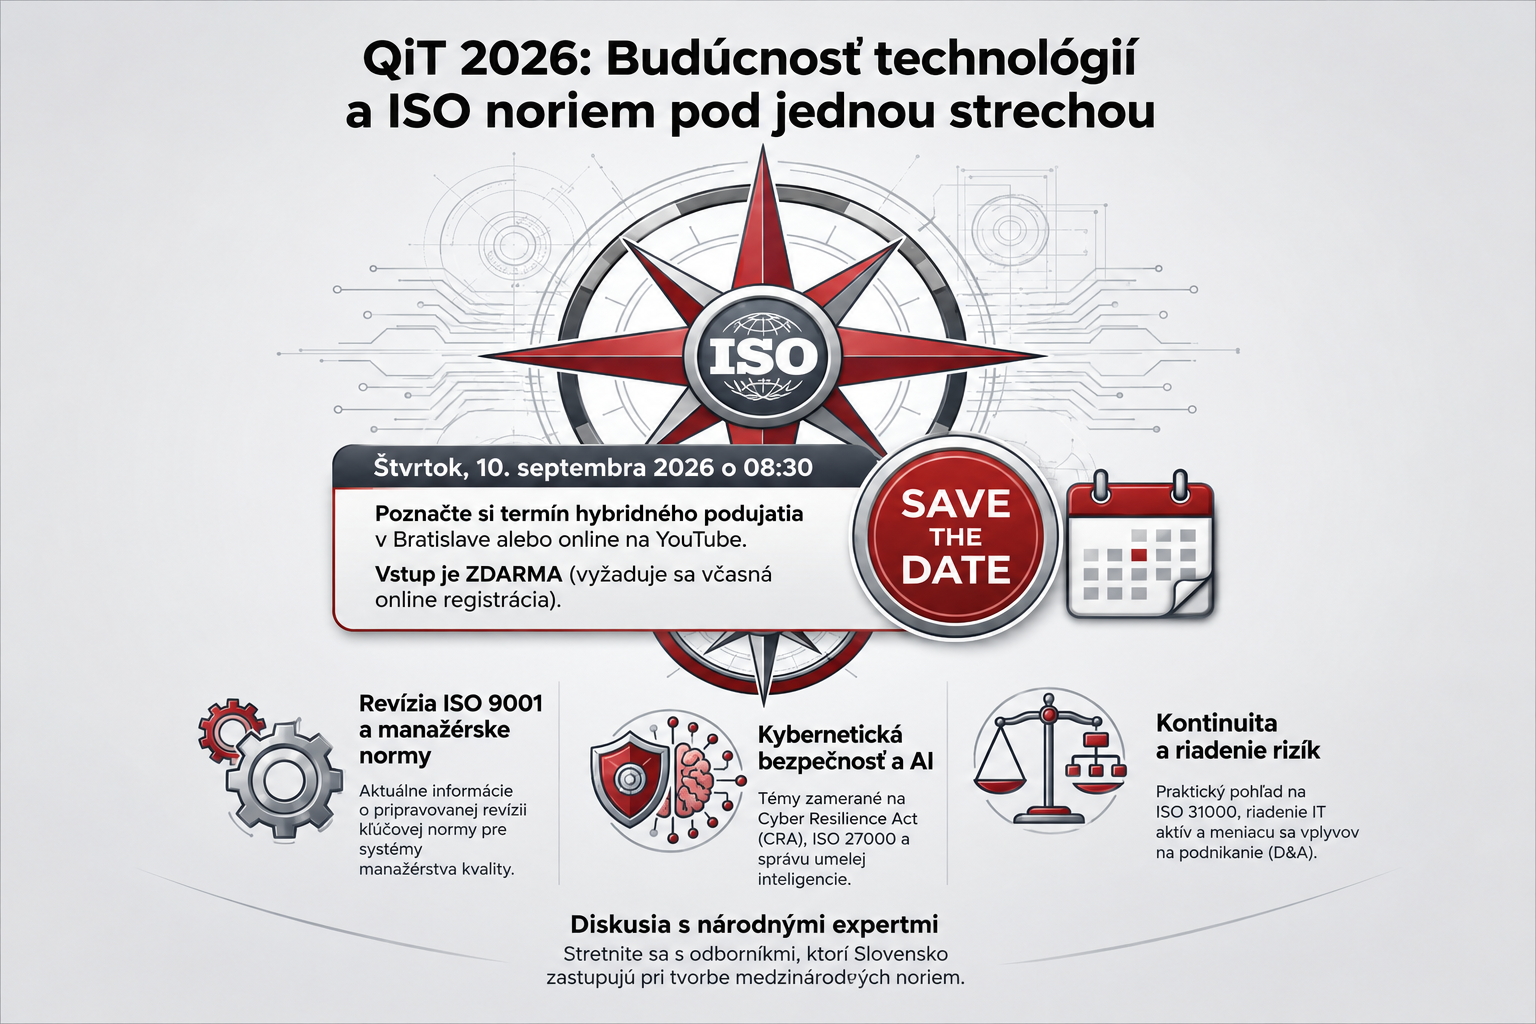
Takéto smerovanie odráža aj odborná konferencia QiT 2026 – Quality in Information Technologies, ktorá sa uskutoční 10. septembra 2026 na Fakulte managementu Univerzity Komenského v Bratislave pod odbornou garanciou Úradu pre normalizáciu, metrológiu a skúšobníctvo Slovenskej republiky. Program konferencie je zostavený z tém, ktoré v nasledujúcich rokoch ovplyvnia spôsob riadenia organizácií vo verejnom aj súkromnom sektore.
Základné informácie ku konferencii
- Dátum: 10. september 2026
- Začiatok: 08:30 hod.
- Miesto: Fakulta managementu Univerzity Komenského, Odbojárov 10, Bratislava
- Forma: prezenčne a online
- Účasť: bezplatná po registrácii
Kvalita už nepredstavuje samostatnú disciplínu
Vývoj medzinárodných noriem ISO za posledné desaťročie potvrdzuje jednoznačný trend. Manažérstvo kvality sa postupne prepája s riadením rizík, informačnou bezpečnosťou, ochranou údajov, kontinuitou podnikania, compliance a správou informačných technológií. Moderný systém riadenia organizácie preto nemožno budovať izolovane podľa jednej normy.
Príkladom je ISO 9001, ktorá už nie je iba normou orientovanou na kvalitu výrobkov alebo služieb. Súčasná verzia vyžaduje systematické riadenie rizík, pochopenie potrieb zainteresovaných strán, hodnotenie výkonnosti procesov a strategické zapojenie vrcholového manažmentu. Pripravovaná revízia ISO 9001 tento trend ešte posilní.
Rovnaký princíp možno pozorovať aj pri ostatných normách zaradených do programu konferencie. ISO 31000 vytvára metodický rámec pre riadenie rizík, ISO 37000 rozvíja princípy správy organizácií, ISO/IEC 27001 rieši informačnú bezpečnosť, ISO 22301 zabezpečuje kontinuitu podnikania a ISO/IEC 42001 prináša pravidlá pre systémy manažérstva umelej inteligencie. Spoločným menovateľom všetkých týchto dokumentov je podpora rozhodovania založeného na rizikách a objektívnych informáciách.
Pripravovaná revízia ISO 9001
Jednou z najočakávanejších tém konferencie bude pripravovaná revízia normy ISO 9001. Hoci základná filozofia procesného riadenia zostáva zachovaná, pripravované zmeny reagujú na vývoj podnikateľského prostredia počas posledných desiatich rokov.
Diskusia sa sústreďuje najmä na posilnenie strategického riadenia, rozvoj organizačnej kultúry, systematickejšie riadenie znalostí, efektívnejšie využívanie údajov pri rozhodovaní a väčšie prepojenie systému manažérstva s dlhodobou odolnosťou organizácie. Významnejšiu úlohu získavajú aj digitálne technológie, automatizácia procesov a nové požiadavky na riadenie zmien.
Pre certifikované organizácie nepôjde o vytvorenie nového systému manažérstva, ale o jeho postupnú adaptáciu na nové požiadavky medzinárodnej normy.
Umelá inteligencia ako súčasť systému manažérstva
Dynamický rozvoj generatívnej umelej inteligencie vytvoril potrebu jednotného prístupu k jej riadeniu. Odpoveďou sa stala norma ISO/IEC 42001, ktorá predstavuje prvý medzinárodný systém manažérstva umelej inteligencie.
Norma nerieši technické parametre jednotlivých algoritmov. Zameriava sa na spôsob riadenia organizácie využívajúcej systémy umelej inteligencie, identifikáciu rizík, transparentnosť rozhodovania, zodpovednosť manažmentu, ochranu údajov, etické princípy a priebežné monitorovanie výkonnosti AI systémov.
Rastúci význam tejto problematiky súvisí aj s implementáciou európskeho Aktu o umelej inteligencii (AI Act), ktorý vytvára nový regulačný rámec pre vývoj a používanie systémov umelej inteligencie v Európskej únii.
Cyber Resilience Act mení požiadavky na výrobcov digitálnych produktov
Významnou témou bude aj podpora implementácie požiadaviek nariadenia Cyber Resilience Act prostredníctvom medzinárodných technických noriem ISO.
CRA predstavuje jednu z najvýznamnejších legislatívnych zmien v oblasti kybernetickej bezpečnosti. Výrobcovia hardvéru, softvéru a digitálnych produktov budú povinní zabezpečiť primeranú úroveň kybernetickej odolnosti počas celého životného cyklu produktu vrátane aktualizácií, riešenia zraniteľností a poskytovania bezpečnostných opráv.
Medzinárodné normy ISO vytvárajú metodický rámec, ktorý organizáciám umožní tieto legislatívne požiadavky implementovať systematickým spôsobom.
Odborná diskusia nad budúcim smerovaním normalizácie
Význam konferencie nespočíva iba v prezentácii jednotlivých noriem. Podujatie vytvára priestor na výmenu skúseností medzi odborníkmi z akademického prostredia, certifikačných orgánov, priemyslu, verejnej správy a národných technických komisií podieľajúcich sa na tvorbe medzinárodných technických noriem.
Účastníci získajú aktuálne informácie o pripravovaných revíziách ISO noriem, legislatívnych zmenách Európskej únie aj praktických skúsenostiach s implementáciou jednotlivých systémov manažérstva.
Digitalizácia, rastúce kybernetické hrozby, rozvoj umelej inteligencie a nové regulačné požiadavky vytvárajú prostredie, v ktorom sa systémy manažérstva stávajú neoddeliteľnou súčasťou strategického riadenia organizácií. Konferencia QiT 2026 reflektuje tento vývoj komplexným pohľadom na medzinárodné technické normy, ktoré budú v najbližších rokoch určovať smer rozvoja kvality, informačnej bezpečnosti, riadenia rizík a digitálnej transformácie.
Pre odbornú verejnosť predstavuje príležitosť získať aktuálne poznatky priamo od expertov zapojených do tvorby technických noriem a súčasne diskutovať o praktických skúsenostiach s ich implementáciou v podmienkach slovenských organizácií.